امنیت شبکه چیست؟ ۱۰ راهکار کاربردی برای افزایش امنیت شبکه سازمانی
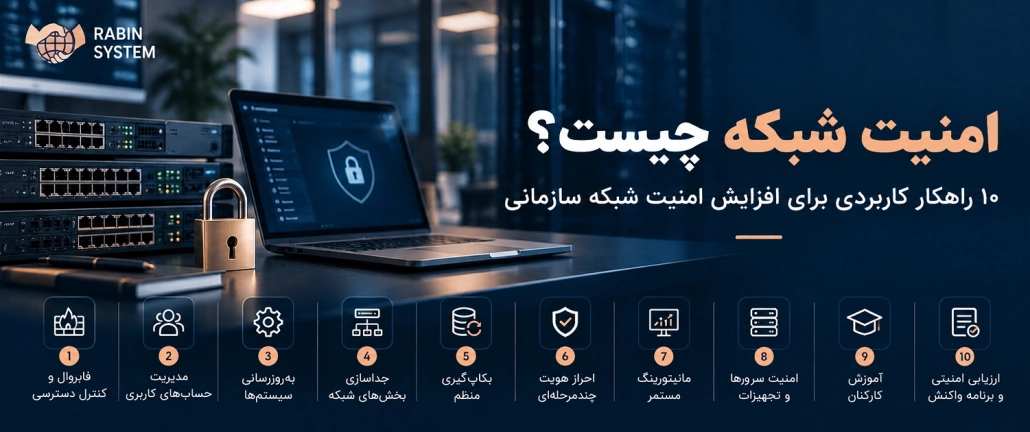
امروزه بخش بزرگی از فعالیتهای کسبوکارها به شبکههای کامپیوتری وابسته است. از نرمافزارهای حسابداری و اتوماسیون اداری گرفته تا فایلهای مشترک، سرورها، پایگاههای داده و ارتباطات اینترنتی، همگی به زیرساختی نیاز دارند که علاوه بر عملکرد مناسب، از امنیت کافی برخوردار باشد.
اما آیا نصب یک آنتیویروس یا راهاندازی فایروال برای حفاظت از شبکه شرکت کافی است؟
پاسخ کوتاه، خیر است. امنیت شبکه سازمانی مجموعهای از سیاستها، تجهیزات، تنظیمات و فرایندهای مدیریتی است که با هدف جلوگیری از دسترسی غیرمجاز، کاهش احتمال حملات سایبری و محافظت از اطلاعات و خدمات سازمان اجرا میشود.
در این مقاله از رابین سیستم، با مفهوم امنیت شبکه، تهدیدهای رایج و ۱۰ راهکار عملی برای افزایش امنیت شبکههای سازمانی آشنا میشویم.
امنیت شبکه چیست؟
امنیت شبکه (Network Security) به مجموعه اقداماتی گفته میشود که برای محافظت از شبکه کامپیوتری، دستگاههای متصل، ارتباطات و اطلاعات در حال انتقال یا ذخیرهسازی انجام میشوند.
هدف امنیت شبکه، حفظ سه ویژگی اساسی اطلاعات است:
- محرمانگی (Confidentiality): اطلاعات فقط در اختیار افراد و سیستمهای مجاز قرار بگیرد.
- یکپارچگی (Integrity): اطلاعات بدون مجوز تغییر نکند یا تخریب نشود.
- دسترسپذیری (Availability): کاربران مجاز بتوانند در زمان موردنیاز به سیستمها و اطلاعات دسترسی داشته باشند.
برای مثال، یک شرکت ممکن است اطلاعات مشتریان، اسناد مالی و فایلهای قرارداد را روی سرور داخلی ذخیره کند. اگر دسترسی کاربران بهدرستی مدیریت نشده باشد، یک حساب کاربری با مجوز بیشازحد میتواند به اطلاعات حساس دسترسی پیدا کند. از طرف دیگر، آلودگی به باجافزار ممکن است دسترسی به فایلهای شرکت را مختل کند.
بنابراین امنیت شبکه فقط به جلوگیری از نفوذ محدود نیست؛ بلکه بخشی از مدیریت ریسک و تداوم فعالیت کسبوکار محسوب میشود.
چرا امنیت شبکه برای کسبوکارها اهمیت دارد؟
بعضی مدیران تصور میکنند حملات سایبری فقط سازمانهای بزرگ را هدف قرار میدهند؛ درحالیکه کسبوکارهای کوچک و متوسط نیز ممکن است به دلیل تنظیمات نامناسب، رمزهای عبور ضعیف یا بهروزرسانینشدن سیستمها در معرض تهدید قرار بگیرند.
ضعف امنیت شبکه میتواند پیامدهای مختلفی داشته باشد:
- اختلال در دسترسی کارکنان به نرمافزارها و فایلهای سازمانی
- افشای اطلاعات مشتریان و اسناد محرمانه
- از دست رفتن دادهها یا رمزگذاری آنها توسط باجافزار
- توقف موقت خدمات و کاهش بهرهوری
- ایجاد هزینههای بازیابی و آسیب به اعتبار کسبوکار
نکته مهم این است که هیچ راهکاری امنیت صددرصدی ایجاد نمیکند. هدف یک برنامه امنیتی مناسب، کاهش احتمال وقوع حادثه، محدودکردن خسارت و افزایش توانایی سازمان برای شناسایی و بازیابی از اختلالات است.
رایجترین تهدیدهای امنیت شبکه سازمانی
پیش از بررسی راهکارها، بهتر است با چند تهدید متداول آشنا شویم.
بدافزارها و باجافزارها
بدافزارها میتوانند از طریق فایلهای آلوده، نرمافزارهای نامعتبر یا آسیبپذیری سیستمها وارد شبکه شوند. باجافزار نیز ممکن است فایلها را رمزگذاری کند و فعالیت سازمان را مختل سازد.
فیشینگ و سرقت اطلاعات ورود
در حملات فیشینگ، مهاجم با پیام یا صفحه جعلی تلاش میکند رمز عبور، اطلاعات حساب یا دسترسی کاربران را به دست آورد. حتی یک کارمند آموزشندیده ممکن است ناخواسته راه ورود مهاجم را باز کند.
دسترسیهای غیرمجاز
حسابهای کاربری مشترک، رمزهای عبور ضعیف و مجوزهای بیشازحد میتوانند خطر دسترسی غیرمجاز به اطلاعات حساس را افزایش دهند.
آسیبپذیری نرمافزارها و تجهیزات
سیستمعاملها، تجهیزات شبکه، سرویسهای تحت وب و نرمافزارهای قدیمی ممکن است دارای آسیبپذیریهایی باشند که برای آنها اصلاحیه امنیتی منتشر شده است.
خطاهای انسانی و پیکربندی نادرست
گاهی منشأ یک حادثه، حمله پیچیده نیست؛ بلکه بازبودن یک سرویس غیرضروری، تنظیمات اشتباه فایروال یا اشتراکگذاری ناخواسته اطلاعات است.
۱۰ راهکار کاربردی برای افزایش امنیت شبکه سازمانی
۱. استفاده از فایروال و تنظیم صحیح قوانین دسترسی
فایروال یکی از اجزای اصلی دفاع شبکه است که ارتباطات ورودی و خروجی را بر اساس قوانین مشخص کنترل میکند.
بااینحال، صرف خرید یا نصب فایروال کافی نیست. قوانین آن باید با توجه به ساختار شبکه و سرویسهای موردنیاز سازمان تنظیم شوند.
اقدامات پیشنهادی:
- مسدودکردن ارتباطات غیرضروری
- محدودکردن دسترسی به سرویسهای مدیریتی
- بررسی دورهای قوانین قدیمی و بلااستفاده
- ثبت و بررسی رویدادهای مهم امنیتی
فایروال باید بخشی از یک معماری امنیتی چندلایه باشد، نه تنها ابزار دفاعی سازمان.
۲. مدیریت حسابهای کاربری و اصل حداقل دسترسی
یکی از مهمترین اصول امنیت شبکه، اعطای دسترسی فقط به میزانی است که هر فرد برای انجام وظایف خود نیاز دارد.
برای مثال، کارمند واحد فروش معمولاً نباید به تنظیمات مدیریتی سرور یا اطلاعات محرمانه منابع انسانی دسترسی داشته باشد.
برای اجرای این اصل میتوان:
- برای هر کارمند حساب کاربری اختصاصی تعریف کرد.
- از حسابهای مشترک تا حد امکان پرهیز کرد.
- دسترسی کارکنانی را که سازمان را ترک میکنند بهموقع لغو کرد.
- مجوزهای کاربران را بهصورت دورهای بازبینی کرد.
- برای حسابهای حساس از احراز هویت چندمرحلهای استفاده کرد.
مدیریت صحیح دسترسیها میتواند دامنه آسیب ناشی از خطای انسانی یا افشای رمز عبور را کاهش دهد.
۳. بهروزرسانی منظم سیستمعاملها و نرمافزارها
بخش مهمی از حملات سایبری از آسیبپذیریهای شناختهشده و اصلاحنشده سوءاستفاده میکنند.
به همین دلیل، سازمان باید برنامه مشخصی برای بررسی و نصب بهروزرسانیهای امنیتی داشته باشد.
این برنامه باید سرورها، رایانههای کارکنان، تجهیزات شبکه، سیستمهای مجازیسازی و نرمافزارهای کاربردی را پوشش دهد.
البته بهروزرسانی سیستمهای حساس نباید بدون بررسی انجام شود. بهتر است ابتدا سازگاری تغییرات ارزیابی شود و در صورت نیاز، نسخه پشتیبان و برنامه بازگشت به وضعیت قبلی وجود داشته باشد.
۴. تقسیمبندی شبکه و جداسازی بخشهای حساس
در شبکهای که همه دستگاهها بدون محدودیت با یکدیگر ارتباط دارند، آلودهشدن یک سیستم ممکن است مسیر دسترسی به بخشهای دیگر را نیز فراهم کند.
تقسیمبندی شبکه (Network Segmentation) به معنی جداکردن منطقی یا فیزیکی بخشهای مختلف شبکه و کنترل ارتباط میان آنهاست.
برای مثال میتوان شبکه مهمانان، رایانههای کارکنان، تجهیزات مدیریتی و سرورهای حساس را از یکدیگر جدا کرد.
استفاده از VLAN، فایروال داخلی و قوانین دسترسی مناسب از روشهای متداول اجرای این راهکار است.
۵. تهیه نسخه پشتیبان منظم و آزمایش بازیابی اطلاعات
پشتیبانگیری یکی از مهمترین بخشهای آمادگی در برابر حوادث امنیتی است.
اگر اطلاعات سازمان به دلیل باجافزار، خرابی سختافزار یا خطای انسانی از دسترس خارج شوند، داشتن نسخه پشتیبان سالم میتواند زمان و هزینه بازیابی را کاهش دهد.
برای طراحی برنامه بکاپ بهتر است به این موارد توجه شود:
- تعیین اطلاعات و سیستمهای حیاتی
- مشخصکردن تناوب پشتیبانگیری
- نگهداری نسخهای جدا از محیط اصلی
- حفاظت از نسخههای پشتیبان در برابر حذف یا تغییر غیرمجاز
- آزمایش دورهای فرایند بازیابی
نکته مهم: داشتن فایل بکاپ بهتنهایی کافی نیست؛ سازمان باید مطمئن شود اطلاعات واقعاً قابل بازیابی هستند.
برای مطالعه بیشتر میتوانید مقاله «بکاپگیری از اطلاعات سازمانی» را در وبسایت رابین سیستم بخوانید.
۶. فعالسازی احراز هویت چندمرحلهای
احراز هویت چندمرحلهای (MFA) یک لایه حفاظتی اضافه برای حسابهای کاربری ایجاد میکند.
در این روش، ورود به حساب فقط به دانستن رمز عبور وابسته نیست و عامل دیگری مانند برنامه احراز هویت یا کلید امنیتی نیز موردنیاز است.
فعالسازی MFA بهویژه برای حسابهای مدیر سیستم، ایمیل سازمانی، سرویسهای ابری، دسترسی از راه دور و سامانههای حساس اهمیت دارد.
البته MFA نیز جایگزین مدیریت صحیح دسترسی و مراقبت از حسابها نیست؛ بلکه احتمال سوءاستفاده از رمز عبور افشاشده را کاهش میدهد.
۷. مانیتورینگ مستمر شبکه و بررسی رویدادهای امنیتی
بسیاری از مشکلات امنیتی در مراحل اولیه نشانههایی دارند؛ مانند تلاشهای ورود ناموفق، تغییرات غیرمنتظره تنظیمات یا افزایش غیرعادی ترافیک.
مانیتورینگ شبکه به تیم فناوری اطلاعات کمک میکند وضعیت تجهیزات، ارتباطات و سرویسها را زیر نظر داشته باشد.
در کنار پایش عملکرد، ثبت و بررسی رویدادهای امنیتی نیز اهمیت دارد. برای نمونه میتوان ورودهای مدیریتی، تغییر مجوزها و هشدارهای تجهیزات امنیتی را بررسی کرد.
مانیتورینگ بهتنهایی مانع حمله نمیشود، اما میتواند به شناسایی سریعتر اختلالات و واکنش مناسب کمک کند.
برای آشنایی بیشتر با این موضوع، مقاله «مانیتورینگ شبکه و نگهداری پیشگیرانه» را مطالعه کنید.
۸. افزایش امنیت سرورها و تجهیزات شبکه
سرورها، روترها، سوئیچها و سایر تجهیزات زیرساختی باید بر اساس نیاز واقعی سازمان پیکربندی شوند.
برخی اقدامات مهم عبارتاند از:
- تغییر رمزهای عبور پیشفرض
- غیرفعالکردن سرویسهای غیرضروری
- محدودکردن دسترسی مدیریتی
- استفاده از ارتباطات امن برای مدیریت تجهیزات
- بهروزرسانی Firmware و نرمافزارهای مرتبط
- تهیه نسخه پشتیبان از تنظیمات تجهیزات
- ثبت تغییرات مهم پیکربندی
این مجموعه اقدامات که معمولاً با عنوان سختسازی امنیتی یا Hardening شناخته میشود، میتواند سطح حمله را کاهش دهد.
۹. آموزش امنیت سایبری به کارکنان
حتی شبکهای با تجهیزات مناسب نیز در برابر همه خطاهای انسانی مصون نیست.
کارکنان باید بتوانند پیامهای مشکوک، درخواستهای غیرعادی برای دریافت اطلاعات، فایلهای ناشناس و نشانههای احتمالی فیشینگ را تشخیص دهند.
آموزشهای کوتاه و دورهای میتوانند شامل این موضوعات باشند:
- شناسایی ایمیلها و لینکهای مشکوک
- استفاده از رمزهای عبور قوی و منحصربهفرد
- گزارش سریع اتفاقات غیرعادی
- رعایت اصول کار با فایلهای محرمانه
- استفاده ایمن از ابزارهای ارتباطی و دسترسی از راه دور
بهتر است آموزش امنیت به یک فعالیت مستمر تبدیل شود، نه صرفاً جلسهای که هنگام استخدام برگزار میشود.
۱۰. ارزیابی دورهای امنیت و تدوین برنامه واکنش به حادثه
امنیت شبکه یک پروژه یکباره نیست. با تغییر کارکنان، تجهیزات، نرمافزارها و نیازهای سازمان، وضعیت ریسک نیز تغییر میکند.
به همین دلیل، بررسی دورهای تنظیمات امنیتی و شناسایی نقاط ضعف اهمیت دارد.
در کنار آن، سازمان باید بداند در صورت وقوع حادثه چه اقداماتی انجام دهد.
یک برنامه واکنش به حادثه میتواند مشخص کند:
- چه کسی مسئول بررسی و تصمیمگیری است؟
- حادثه چگونه گزارش و ثبت میشود؟
- چه زمانی باید سیستم آسیبدیده از شبکه جدا شود؟
- اطلاعات و شواهد چگونه حفظ میشوند؟
- خدمات حیاتی با چه اولویتی بازیابی میشوند؟
ارزیابی امنیتی و آزمون نفوذ نیز باید با محدوده مشخص و مجوز کتبی مالک سامانه انجام شوند.
تفاوت امنیت شبکه و پشتیبانی شبکه چیست؟
امنیت شبکه و پشتیبانی شبکه ارتباط نزدیکی دارند، اما دقیقاً یک مفهوم نیستند.
پشتیبانی شبکه بیشتر بر حفظ عملکرد صحیح تجهیزات، ارتباطات، سرویسها و رفع اختلالات تمرکز دارد. در مقابل، امنیت شبکه بر شناسایی و کاهش تهدیدها، کنترل دسترسی و حفاظت از داراییهای اطلاعاتی تأکید میکند.
برای مثال، بررسی قطعی ارتباط یک رایانه با سرور معمولاً در حوزه پشتیبانی شبکه قرار میگیرد؛ اما بررسی دسترسیهای غیرمجاز به همان سرور، موضوعی امنیتی است.
در عمل، این دو حوزه باید هماهنگ باشند. شبکهای که بهخوبی نگهداری میشود، بستر مناسبتری برای اجرای کنترلهای امنیتی فراهم میکند.
آیا کسبوکارهای کوچک هم به امنیت شبکه نیاز دارند؟
بله. نیاز به امنیت شبکه فقط به تعداد کارکنان یا اندازه شرکت وابسته نیست.
حتی یک دفتر کوچک که چند رایانه، مودم، تجهیزات شبکه، نرمافزار حسابداری و فایلهای مشتریان دارد، باید حداقلی از اقدامات امنیتی را اجرا کند.
البته راهکار مناسب هر سازمان با توجه به بودجه، نوع اطلاعات، تعداد کاربران، زیرساخت موجود و میزان ریسک متفاوت است.
برای کسبوکارهای کوچک، شروع با مدیریت رمزهای عبور، فعالسازی MFA، بکاپ منظم، بهروزرسانی سیستمها و محدودکردن دسترسیهای غیرضروری میتواند اقدام مؤثری باشد.
نقش خدمات تخصصی در افزایش امنیت شبکه سازمانی
اجرای صحیح راهکارهای امنیتی نیازمند شناخت زیرساخت، بررسی تنظیمات و اولویتبندی ریسکهاست.
در بسیاری از سازمانها، بررسی وضعیت موجود میتواند مشخص کند کدام بخشها بیشترین نیاز را به اصلاح دارند؛ برای مثال، مدیریت حسابهای کاربری، پیکربندی تجهیزات، سیاستهای بکاپ یا کنترل دسترسی به سرورها.
رابین سیستم در حوزه خدمات فناوری اطلاعات، پشتیبانی شبکه، زیرساخت و بررسی تنظیمات امنیتی فعالیت میکند و میتواند در ارزیابی نیازهای فنی و برنامهریزی برای بهبود وضعیت شبکه سازمانها همراه آنها باشد.
نوع اقدامات پیشنهادی و محدوده خدمات پس از بررسی نیازهای واقعی مجموعه مشخص میشود.
جمعبندی
امنیت شبکه سازمانی تنها به نصب آنتیویروس یا فایروال محدود نمیشود. حفاظت مؤثر از اطلاعات به ترکیبی از مدیریت دسترسی، بهروزرسانی منظم، پشتیبانگیری، مانیتورینگ، سختسازی تجهیزات و آموزش کارکنان نیاز دارد.
ده راهکاری که در این مقاله بررسی کردیم، نقطه شروع مناسبی برای ارزیابی و بهبود امنیت شبکه هستند؛ اما اولویت اجرای آنها باید بر اساس شرایط و ریسکهای هر سازمان تعیین شود.
اگر قصد دارید وضعیت شبکه، سرورها و کنترلهای امنیتی مجموعه خود را بررسی کنید، میتوانید برای دریافت مشاوره و آشنایی با خدمات تخصصی فناوری اطلاعات با رابین سیستم در ارتباط باشید.
وبسایت: https://rabinsystem.ir
تلفن تماس: ۰۲۱۹۲۰۰۲۷۳۱
پرسشهای متداول درباره امنیت شبکه
خیر. آنتیویروس تنها یکی از لایههای دفاعی است. کنترل دسترسی، بهروزرسانی، فایروال، بکاپ، آموزش کاربران و مانیتورینگ نیز اهمیت دارند.
یک اقدام واحد برای همه شرکتها وجود ندارد، اما فعالسازی احراز هویت چندمرحلهای، نصب اصلاحیههای امنیتی، محدودکردن دسترسیها و تهیه بکاپ قابلبازیابی معمولاً از اولویتهای مهم هستند.
خیر. فایروال میتواند ارتباطات شبکه را کنترل کند، اما بهتنهایی مانع فیشینگ، سوءاستفاده از حسابهای معتبر یا همه آسیبپذیریهای نرمافزاری نمیشود.
پایش رویدادهای مهم بهتر است مستمر باشد. بازبینی تنظیمات و دسترسیها نیز باید بهصورت دورهای و پس از تغییرات مهم زیرساخت انجام شود. تناوب دقیق به سطح ریسک سازمان بستگی دارد.
ارزیابی امنیتی میتواند شامل بررسی تنظیمات، سیاستها، دسترسیها و نقاط ضعف باشد. تست نفوذ معمولاً با شبیهسازی کنترلشده روشهای حمله برای ارزیابی آسیبپذیریهای مشخص انجام میشود و نیازمند مجوز و محدوده توافقشده است.



دیدگاه خود را ثبت کنید
تمایل دارید در گفتگو شرکت کنید؟نظری بدهید!